Windows 파일 액세스 거부가 뜰 때 안전한 확인 순서
파일이나 폴더를 열려고 했는데 ‘액세스가 거부되었습니다’라는 메시지가 나오면 당황하기 쉽습니다. 검색하다 보면 곧바로 관리자 권한으로 실행하거나 소유권을 바꾸라는 안내를 만나게 되지만, 이 방법은 원인을 확인하지 않고 적용하면 다른 프로그램의 접근 권한까지 바꿀 수 있습니다. 먼저 오류가 난 범위를 좁히고, 꼭 필요한 경우에만 권한을 손대는 순서가 안전합니다.
검증 환경은 Windows 11 Pro 23H2(build 22631), NTFS 별도 테스트 폴더입니다. 메뉴 경로와 명령 문법을 테스트 폴더 기준으로 확인했으며, 개인 파일이나 회사 공유 폴더에는 권한 변경 명령을 실행하지 않았습니다.
먼저 확인할 핵심 결론
- 파일 위치가 OneDrive·외장 드라이브·네트워크 공유라면 NTFS 권한보다 동기화와 연결 상태가 원인일 수 있습니다.
- 현재 계정, 다른 프로그램의 잠금, EFS 암호화 여부를 차례로 확인하면 불필요한 소유권 변경을 피할 수 있습니다.
- takeown이나 icacls는 마지막 수단입니다. 실행 전 ACL을 저장하고 대상 경로를 다시 확인하세요.

오류 화면에 코드가 함께 보이면 그대로 메모해 두세요. 같은 ‘액세스 거부’라도 로컬 폴더, 네트워크 공유, 암호화 파일인지에 따라 해결 방법이 달라집니다.
1단계. 파일 위치부터 좁히기
문제가 특정 파일 하나에서만 생기는지, 같은 폴더의 여러 파일에서 생기는지 비교합니다. 바탕화면에 새 텍스트 파일을 하나 만든 뒤 열어 보고, 같은 드라이브의 다른 폴더에서도 새 파일을 만들어 보세요. 새 파일은 열리는데 특정 파일만 안 열리면 파일 속성·암호화·잠금 가능성을 봅니다. 드라이브 전체에서 반복되면 계정이나 저장장치 상태까지 범위를 넓혀야 합니다.
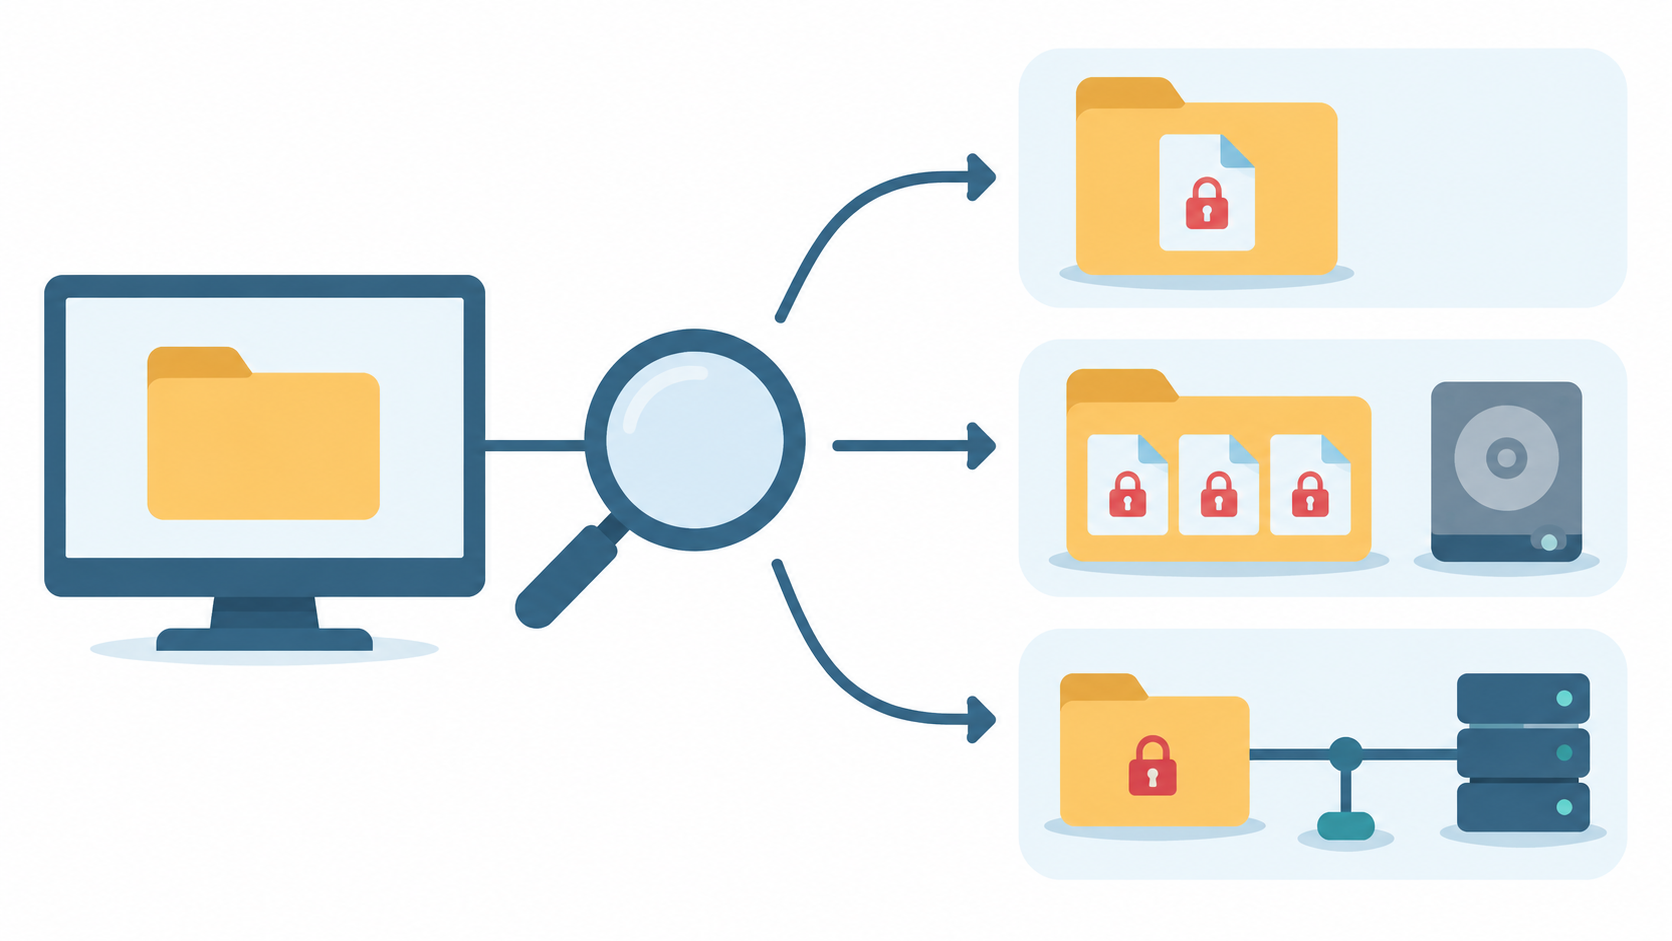
- OneDrive·SharePoint: 구름 아이콘만 보이는 파일은 로컬에 내려받기 전까지 열리지 않을 수 있습니다. 파일을 우클릭해 ‘항상 이 장치에 유지’를 선택하고 동기화가 끝난 뒤 다시 시도합니다.
- 외장 드라이브: 케이블을 다시 연결하고 다른 USB 포트에서 확인합니다. 드라이브 문자나 파일 시스템 오류가 바뀌지 않았는지도 봅니다.
- 네트워크 경로: \서버공유 형태라면 서버가 켜져 있는지, 같은 계정으로 공유에 접근할 수 있는지 확인합니다. 로컬 관리자 권한만으로 서버 권한이 생기지는 않습니다.
2단계. 계정·잠금·암호화 확인
보안 탭에서 계정 확인
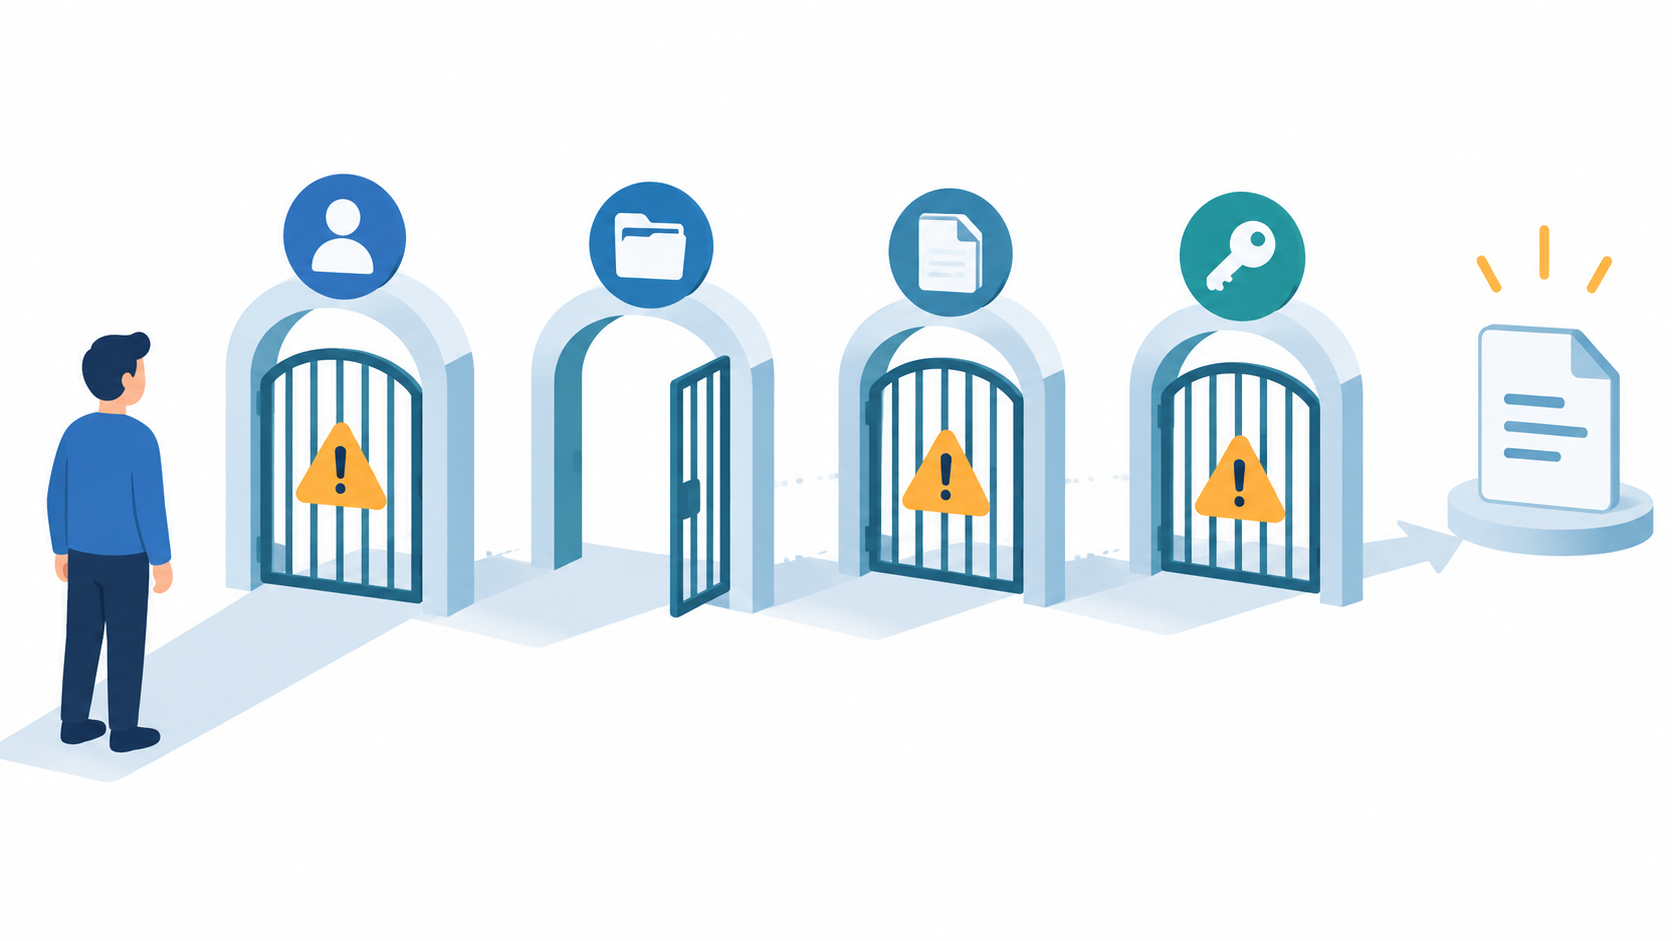
파일을 우클릭하고 ‘속성’의 ‘보안’ 탭을 엽니다. 현재 로그인한 계정 또는 소속 그룹에 읽기 권한이 있는지 확인하세요. ‘변경’ 버튼이 보이지 않는다고 바로 소유권을 바꾸면 안 됩니다. 회사 PC라면 관리자 정책이나 도메인 정책이 버튼을 제한한 것일 수 있습니다.
잠금과 암호화 구분
Word·Excel·압축 프로그램·백업 프로그램이 파일을 사용 중이면 수정·이동·삭제가 거부될 수 있습니다. 관련 프로그램을 닫고 재부팅 직후 다시 열어 보세요. 파일 속성의 ‘일반 > 고급’에서 ‘데이터 보호를 위해 내용을 암호화’가 체크되어 있다면 암호화에 사용한 계정이나 복구 에이전트가 필요합니다. 관리자 권한만으로 EFS 내용을 읽을 수 있는 것은 아닙니다.
3단계. 오류 코드로 원인 분류하기
| 표시 코드 | 가능성이 큰 범위 | 먼저 확인할 항목 |
|---|---|---|
| 0x80070005 | 권한 부족 | 보안 탭의 계정·그룹 권한 |
| 0x80004005 | 비특정 오류 | 네트워크·압축·암호화·동기화 |
| 0x80070043 | 네트워크 이름을 찾지 못함 | SMB 공유 경로와 서버 연결 |
| 0x80070522 | 필요 권한 부족 | UAC와 보호된 시스템 위치 |
코드가 표에 없으면 Microsoft Learn에서 HRESULT를 검색하세요. 코드 없이 메시지만 보이면 위치 확인, 계정 확인, 잠금 해제, 암호화 확인 순서로 돌아가면 됩니다.
4단계. 정말 권한 문제일 때
앞의 점검에서 로컬 NTFS 권한 부족이 확인되고 대상이 테스트 폴더라면, 관리자 권한 명령 프롬프트에서 변경 전 ACL을 저장할 수 있습니다.
ACL 백업 예시
icacls "C:테스트폴더" /save "C:acl_backup.txt" /t백업 파일이 생성됐는지 확인한 뒤에도 대상 경로를 다시 읽어 보세요. 소유권 변경은 테스트 폴더에 한정해 검토하고 사용자 이름과 경로를 자신의 환경에 맞게 바꿔야 합니다.
takeown /f "C:테스트폴더" /r /d y
icacls "C:테스트폴더" /grant "사용자이름":(OI)(CI)F /t
C:Windows, C:Program Files, 보안 제품 폴더, 회사 공유 폴더, 다른 사용자의 프로필에는 적용하지 마세요. 복원이 필요한 경우에는 백업 파일과 원래 상위 경로를 기준으로 Microsoft 문서를 확인해야 합니다. 명령이 낯설다면 실행하지 말고 관리자에게 오류 코드와 경로를 전달하는 편이 안전합니다.
피해야 할 조작과 대체 경로
- 액세스 거부를 없애려고 UAC를 완전히 끄지 마세요. 모든 프로그램이 높은 권한으로 실행될 위험이 커집니다.
- 출처가 불분명한 ‘권한 초기화’ 배치 파일을 실행하지 마세요. 대상 범위를 알 수 없으면 복구가 어렵습니다.
- 전체 드라이브에 /grant나 /reset을 일괄 적용하지 마세요. 다른 앱의 권한 설정까지 깨질 수 있습니다.
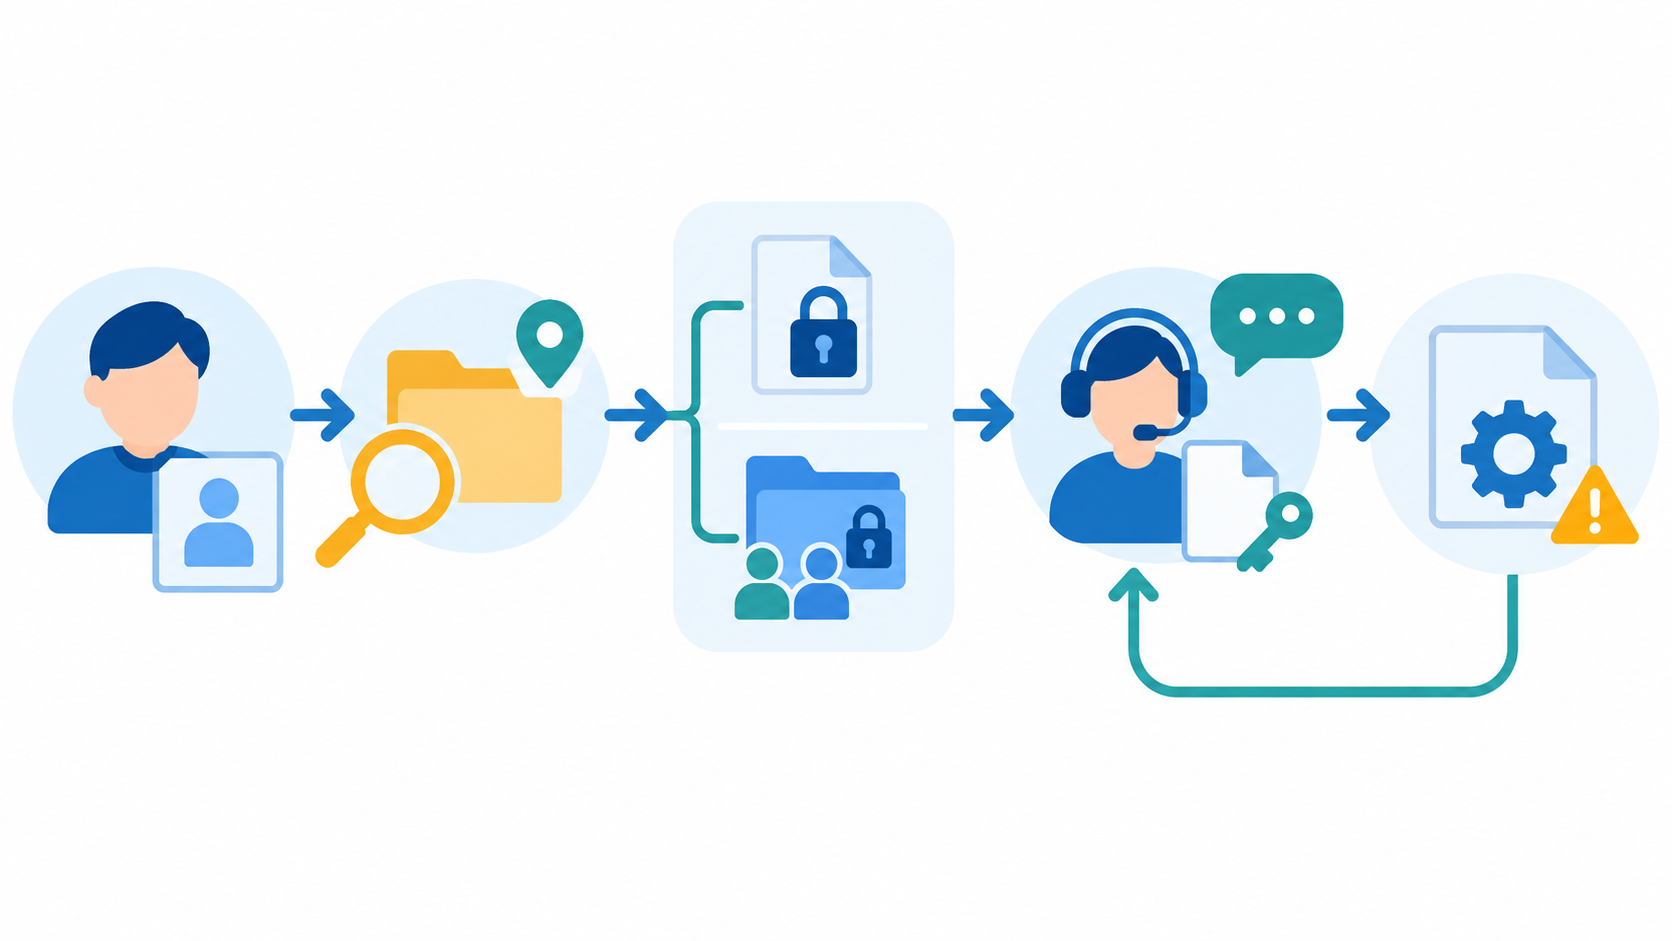
회사 PC나 NAS·서버 공유에서만 문제가 생기면 공유 권한이나 도메인 정책이 원인일 수 있습니다. 오류 코드, 파일의 전체 경로, 발생 시각, 로그인 계정만 정리해 관리자에게 전달하세요. 시스템 폴더에서 시작된 오류라면 권한 변경을 반복하지 말고 최근 업데이트·복원 지점·백업 상태부터 확인하는 것이 좋습니다.
공식 문서와 검수 기록
- icacls 명령 참조 - Microsoft Learn
- Windows 액세스 제어 개요 - Microsoft Learn
- 작성자: 세잡지
- 최종 확인일: 2026-09-17
함께 읽으면 좋은 글
상업적 이해관계는 없습니다. AI는 조사와 구성 보조에 사용했으며, 최종 문장과 배치는 사람이 검수했습니다.